Безопасность
Nvidia переносит элементы управления безопасностью агента в аппаратное обеспечение и защищенные среды выполнения
Платформа безопасности Open Agent от Nvidia сочетает открытую границу выполнения с внеполосным сторожевым механизмом. Дизайн отражает мнение, что агент не должен контролировать собственные средства защиты.
Автор: Лео В ·
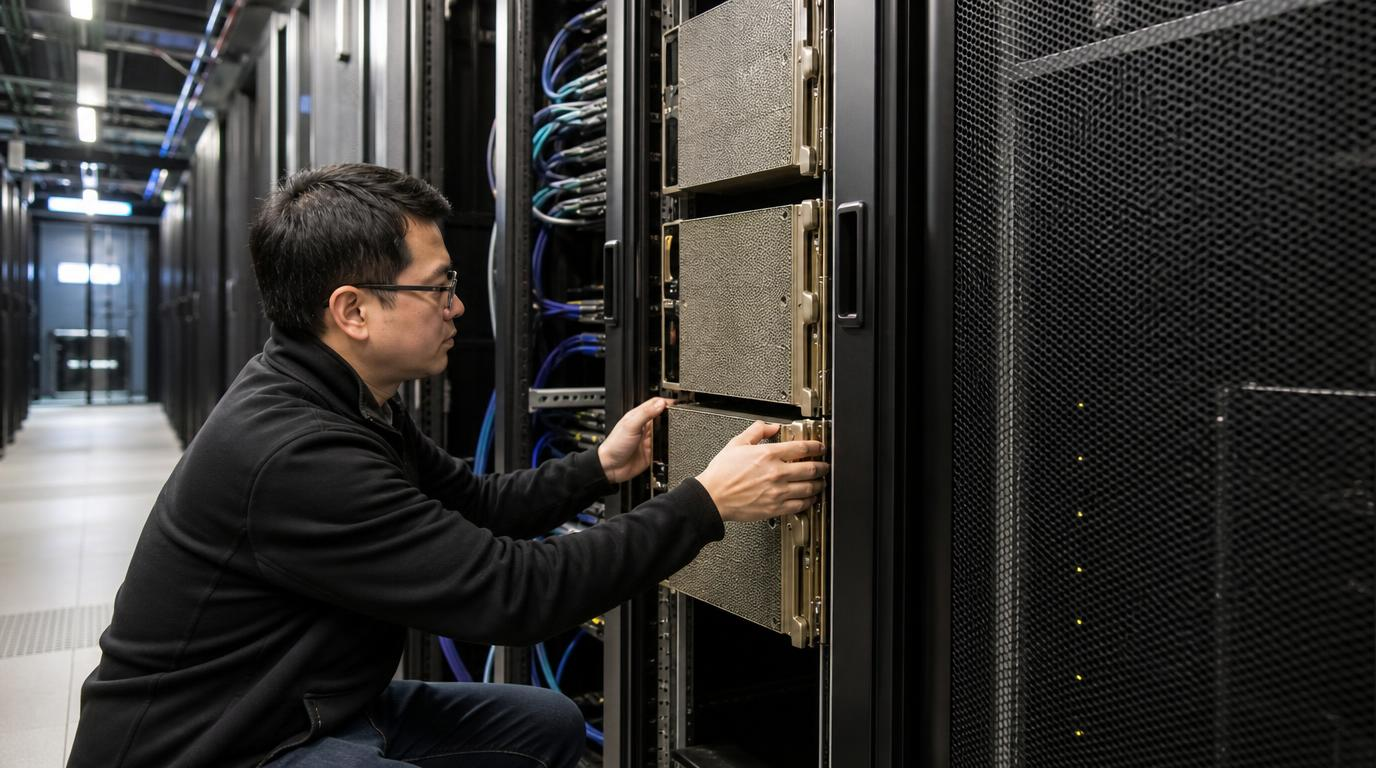
Объявление платформы безопасности открытого агента Nvidia гласит, что nvidia представила открытую платформу, которая выносит обеспечение на внешний уровень относительно модели. OpenShell управляет действиями во время выполнения, в то время как Sentry использует оборудование BlueField-4 для мониторинга поведения из изолированной области.
Внешний слой политики может запрещать доступ к сети, учетным данным или файлам, даже когда модель по-прежнему убеждена, что небезопасное действие выполнит свою задачу.
Nvidia говорит, что Sentry может изолировать агента за миллисекунды и назвал партнеров в области разработки моделей, безопасности, корпоративного программного обеспечения, финансов и робототехники.
Запуск не определяет производительность во всех рамках и не показывает, как часто политики блокируют законную работу. Предприятия должны тестировать задержку, обслуживание и восстановление.
Что изменилось
Nvidia перемещает элементы управления безопасностью агентов в аппаратное обеспечение и безопасные среды выполнения, а также изменяет практическую последовательность принятия решений. Организациям необходимо определить, что известно, что поступило из источника отчета и что остается заявлением поставщика или официальным утверждением, прежде чем они превратят разработку в закупки, политику или операционные руководства.
Немедленной проверкой Nvidia OpenShell является не то, насколько идея кажется правдоподобной. Вопрос в том, сможет ли другая команда воспроизвести результат или проверить задокументированные действия с использованием сохраненных записей, определенных условий и сравнения с процессом, существовавшим до изменений.
Nvidia Sentry вводит зависимости, которые легко упустить из виду во время цикла запуска. Идентификация, доступ к данным, версии моделей, инфраструктурная ёмкость и человеческое одобрение могут каждый определить результат, даже когда видимый продукт кажется одной интегрированной службой.
Полезная оценка должна включать неудачные попытки и вмешательства. Если специалисты неоднократно исправляют систему, восстанавливают контекст или отменяют действия, кажущаяся скорость обеспечения безопасности агента может отражать работу, перенесённую в менее заметную часть организации, а не работу, устранённую полностью.
Коммерческие и институциональные стимулы указывают в разные стороны. Поставщики выигрывают от быстрого внедрения и широких заявлений, в то время как клиенты и регуляторы нуждаются в стабильных определениях, сопоставимых данных и достаточном времени для изучения поведения вне условий, выбранных для демонстрации.
Это напряжение не требует прекращения полезных экспериментов. Оно предполагает ограниченные испытания, в которых власть ограничена, записи остаются доступными, а организация уже решила, какой результат оправдает расширение, пересмотр или приостановку.
Специализированные продукты ИИ успешны, когда они объединяют способную модель с надежными инструментами и проверенной обратной связью. Программное обеспечение для конкретных областей предоставляет ограничения, которые общая модель не может надежно вывести только из текста.
Интеграция может стать основной статьей расходов. Идентификация, удержание, региональный хостинг, устаревшие системы и рабочие процессы обзора часто требуют больше работы, чем вызов модели, находящейся в центре демонстрации.
Корпоративным покупателям следует отделять наблюдение от действий. Система может проверять больше информации, чем ей разрешено изменять, а режимы черновика создают полезную границу, пока накапливаются доказательства.
The Рамочная система управления рисками ИИ NIST остается практической отправной точкой для назначения владельцев, определения допустимого уровня производительности и записи доказательств, использованных для одобрения производственной системы.
CISA Безопасность по замыслу Программа утверждает, что безопасность должна быть требованием к продукту, а не бременем, перекладываемым на клиентов, что является полезным стандартом, когда службы ИИ получают доступ к конфиденциальным корпоративным инструментам.
Граница безопасности включает все учетные данные, коннекторы, время выполнения и пути утверждения вокруг модели. Надежная защита на уровне модели не может спасти приложение, которое предоставляет широкие полномочия или оставляет следователей без достоверной записи.
Доказательства для наблюдения
Роль человека следует конкретизировать, а не описывать как абстрактный надзор. Рецензенты нуждаются во времени, соответствующих доказательствах и полномочиях, чтобы отклонить рекомендацию. Человек, который видит только конечный результат, не может надежно обнаружить сбой в исходных данных или в разрешениях.
Затраты следует учитывать на уровне выполненной задачи. Вывод, повторные попытки, подключенные инструменты, проверка специалиста, меры безопасности и восстановление после инцидентов — все это влияет на стоимость надежного результата, даже если основная ставка модели или программного обеспечения кажется низкой.
Запись также должна сохраняться после обновления поставщика. Команды должны сохранять версию модели и политики, набор для оценки, принятые исключения и причину, по которой было одобрено развертывание, чтобы впоследствии можно было сравнить производительность с тем, что на самом деле рассматривали лица, принимающие решения в системе.
Системы, специфичные для определённой области, зависят от представлений, которые сохраняют смысл исходной работы. В проектировании микросхем разговорного резюме недостаточно; система должна переносить ограничения, версии инструментов, граничные условия и артефакты через последовательность операций, не упрощая их тихо. Проза модели может звучать правильно, даже когда исполняемое состояние разошлось.
Полезный агент должен делать свою стратегию поиска наблюдаемой. Инженерам необходимо знать, какие параметры изменились, какие альтернативы были отброшены и почему система прекратила исследования. Эта запись поддерживает возможность анализа и также предотвращает повторение командами затратных путей, когда модель просится продолжить работу через дни или недели.
Экономика вычислений может быть выгодна системе даже до того, как она превзойдет эксперта во всех задачах. Если агент может проводить недорогие ночные исследования и предоставлять небольшой набор проверенных кандидатов, инженеры могут использовать его как множитель охвата. Расчет меняется, если лицензии на инструменты, вывод и проверка потребляют ограниченную инфраструктуру, необходимую другим проектным командам.
Контроль данных клиентов должен охватывать как производную информацию, так и загруженные файлы. Следы работы инструментов могут раскрывать архитектуру, узкие места, предположения о процессах и приоритеты бизнеса, даже если исходная база данных проектирования удалена. В контрактах следует определить, остаются ли эти следы данными клиентов и можно ли использовать агрегированные данные о производительности для улучшения сервиса.
Специализация может повысить надежность, потому что модель получает более узкие инструменты и более сильную обратную связь, но она также может скрывать хрупкость за пределами привычных рабочих процессов. Оценка должна включать необычные правила проектирования, неполные ограничения и проекты, импортированные из более старых инструментальных цепочек. Производственные среды содержат накопившиеся исключения, которые чистый эталон редко представляет.
Человеческий интерфейс должен делать неопределённость управляемой. Только уровень уверенности не сообщает инженеру, нужно ли повторно провести анализ, проверить ограничение или обратиться к специалисту. Более совершенные системы связывают неопределённость с доказательствами, которые её создали, и определяют следующий шаг проверки, не претендуя на полномочия, которыми они не обладают.
Коммерческий успех будет зависеть от того, как распределяется ответственность, когда проект с помощью ИИ терпит неудачу на позднем этапе. Поставщик модели, продавец инструмента и компания-производитель полупроводников контролируют разные уровни. В соглашениях необходимо определить, кто сохраняет записи, кто проводит расследование и кто может воспроизвести точный рабочий процесс до начала дорогостоящего спора.
Публичное общение должно сохранять неопределённость, не становясь при этом расплывчатым. Названные участники могут объяснить, какое событие произошло, какие доказательства это подтверждают и какое расследование ещё предстоит, позволяя читателям отличить взвешенное обновление от обещания относительно будущего поведения.
Независимая проверка станет более важной по мере того, как Nvidia OpenShell перейдёт к обычной работе. Внешние рецензенты могут не получать все чувствительные подробности, но им нужен достаточный доступ, чтобы проверить основное утверждение и определить, где доказательства полностью зависят от организации, их предоставляющей.
Следующий этап покажет, приведет ли развитие к повторяемому улучшению работы или останется единичным сигналом. Ответ проявится через использование клиентами, соблюдение правил, техническое тестирование и готовность раскрывать ошибки с той же точностью, с какой объявляется о достижениях.
Для лиц, принимающих решения, время, когда Nvidia перемещает агентские средства безопасности в аппаратное обеспечение и защищенные среды выполнения, имеет почти такое же значение, как и само объявление. Бюджеты, регуляторные календари и технические дорожные карты уже движутся, что означает, что позднее изменение может создать давление для принятия претензии до того, как доказательства станут зрелыми. Дисциплинированный ответ отделяет срочное оперативное решение от более длительного суждения о том, изменяет ли разработка стратегию.
Наиболее наглядное сравнение в ближайшей перспективе будет с обычной альтернативой, а не с идеализированной будущей системой. Команды должны задаться вопросом, улучшает ли Nvidia OpenShell ту же рабочую нагрузку, когда оба подхода получают одинаковые данные, экспертное внимание и время на восстановление. Без этой базовой линии впечатляющий результат может отражать лучшее приготовление или дополнительную поддержку, а не преимущество, которое сохранится после расширения внедрения.
Nvidia Sentry также поднимает вопрос концентрации. Если один поставщик контролирует модель, мониторинг, слой идентификации и запись инцидентов, клиенты могут получать удобный сервис, при этом теряя независимые доказательства, необходимые для его оспаривания. Контракты и архитектура должны сохранять доступ к журналам, экспортируемым записям и внешнему тестированию, чтобы операционная зависимость не превращалась в информационную зависимость.
Люди, находящиеся ближе всего к рабочему процессу, с большей вероятностью заметят слабые сигналы раньше, чем руководители или регуляторы. Инженеры, аналитики, работники передовой линии и затронутые пользователи должны иметь документированный путь для сообщения о неожиданном поведении без необходимости сначала доказывать полный сбой. Ранние сообщения часто кажутся анекдотичными, но закономерность может проявиться только в том случае, если организация последовательно их фиксирует и защищает время, необходимое для расследования.
Более широкое внедрение позволит проверить, ведет ли система себя последовательно в разных языках, регионах и учреждениях. Правила, которые кажутся ясными в одной юрисдикции, могут противоречить трудовому законодательству, обязанностям по защите конфиденциальности или стандартам закупок в других местах. Поэтому оператору нужен способ ограничивать функции по контексту, а не предполагать, что одна глобальная конфигурация сможет охватить все юридические и культурные различия.
Обзор безопасности должен следовать полной цепочке действий, связанной с безопасностью агента. Учётные данные могут быть правильно ограничены, в то время как подключённая служба раскрывает более широкие данные, или модель может отклонить запрос, в то время как слой автоматизации повторяет его в другой форме. Оценщикам необходимо восстановить последовательность от первоначальной инструкции через вызовы инструментов, вмешательства человека и конечный результат, а не проверять каждый компонент по отдельности.
Существует также риск измерения при сосредоточении на средних показателях. Система может улучшать большинство рутинных случаев, при этом создавая редкие сбои, которые необычайно затратны, трудно обнаружимы или сосредоточены на определённой группе. Поэтому отчётность должна включать распределения, серьёзные исключения и условия, вызывающие ручное вмешательство, предоставляя руководителям представление как о типичной производительности, так и о крайних случаях возможного вреда.
Управление будет заслуживающим доверия только в том случае, если оно изменяет реально принимаемое решение. Процесс проверки, который всегда одобряет расширение, тест безопасности без порога выпуска или политика инцидентов без триггера раскрытия могут создавать документацию без ограничений. Полезный вопрос заключается в том, какое обнаружение заставило бы организацию остановиться, сократить полномочия, компенсировать пострадавшим или переработать продукт, прежде чем пробовать снова.
То, что произойдет дальше, должно быть видно в конкретных доказательствах: обновленной технической документации, независимых результатах, опыте клиентов и любой реакции регулирующих органов. Nvidia «Перемещает контроль безопасности агента в аппаратное обеспечение и защищенные среды выполнения» важен, потому что раскрывает выбор, с которым сейчас сталкивается сектор, но его долговременное значение будет зависеть от того, смогут ли вовлеченные учреждения преобразовать внимание в контроль, который будет работать и после того, как информационный цикл завершится.
Право собственности на данные должно оставаться явным. Записи о клиентах не должны тихо превращаться в учебные материалы, и у организаций должны быть права на экспорт, удаление и аудит в случае прекращения отношений с поставщиком.
Надежному сервису нужен практичный путь эскалации. Когда автоматизированный рабочий процесс влияет на дизайн, клиента или транзакцию, общий отдел поддержки не является адекватным механизмом восстановления.
Наиболее сильные развертывания постепенно расширяют полномочия. Команды начинают с работы, которую можно проверить, сравнивают её с базовой версией и расширяются только после успешного мониторинга и отката.
The Индекс ИИ Стэнфорда дает покупателям независимое представление о стоимости, возможностях и тенденциях внедрения, помогая им проверить, представляет ли новый продукт устойчивое изменение или ограниченное преимущество на этапе запуска.
Стандарты искусственного интеллекта ISO дать корпоративным командам общий словарь для управления, контроля жизненного цикла и оценки поставщиков, когда продукт проходит через несколько внутренних систем.
Первая дисциплина внедрения — это четкая базовая линия. Командам следует зафиксировать, как выполняется работа сегодня, сколько времени это занимает, какие ошибки возникают и какие результаты имеют значение, прежде чем вводить новую систему.
Оценка должна включать неполные инструкции, необычные входные данные и изменяющиеся условия. Подготовленные демонстрации устраняют именно ту неоднозначность, с которой ожидается, что справятся производственные системы.
Человеческий обзор должен быть спроектирован с учетом ограниченной внимания. Просить человека одобрять постоянный поток рутинных результатов приводит к кликовому поведению, а не к содержательному надзору.
Происхождение данных заслуживает такого же тщательного изучения. Отшлифованный результат может быть собран из устаревших, неполных или неверно объединённых записей, поэтому важные утверждения требуют отслеживаемых источников и времени обновления.
Закупки должны охватывать удержание, субподрядчиков, изменения модели, права на экспорт и уведомление о происшествиях. Эти условия определяют, может ли пилот стать управляемой инфраструктурой.
Метрики должны включать оставленные задачи, ручное вмешательство, отказ в разрешениях и исправленные результаты. Эти события показывают, где возникает неопределённость в рабочем процессе, даже если публичных инцидентов не происходит.
Конкуренция может улучшать цену и качество, но она также может делать сдержанность похожей на слабость. Процессы выпуска нуждаются в возможности сузить или отложить функцию, когда доказательства не поддерживают её более широкое использование.
Эффекты для рабочей силы следует измерять на протяжении всего процесса. Автоматизация может устранить один повторяющийся шаг, создавая при этом задачи по проверке, обработке исключений и общению с клиентами в другом месте.
Организациям следует сохранять путь выхода. Переносимость моделей, документированные рабочие процессы и экспортируемые записи снижают риск того, что экспериментальное решение станет необратимой зависимостью.
Ближайшие доказательства будут исходить от развертываний у клиентов, независимого тестирования и обработки сбоев. Эти сигналы более ясно показывают стратегию, чем заявление на стадии запуска.
Полезный план внедрения разделяет технический успех и готовность организации. Система может выполнять задачу в тестировании, в то время как в учреждении всё ещё отсутствует ответственный, процесс происшествий или полномочия приостановить её работу. Одобрение запуска должно требовать обеих форм доказательств, потому что надёжный компонент всё ещё может причинить вред в неуправляемом рабочем процессе.
Независимая проверка наиболее эффективна, когда оценщики могут воспроизвести соответствующие условия. Суммарные оценки и избранные примеры недостаточны для утверждений с серьезными последствиями. Рецензентам необходимы версии модели или аппаратного обеспечения, настройки инструментов, классы входных данных, правила вмешательства и определение успеха, а также достаточно случаев неудач, чтобы понять, где находится граница.
Коммуникация после неудачи требует предварительного планирования. Клиентам, работникам и регуляторам нужна разная информация с разной скоростью, но все они выигрывают от последовательного фактического отчета. Команды должны заранее решить, кто подтверждает событие, кто может говорить публично и как будут вноситься исправления, прежде чем коммерческое давление усложнит эти решения.
Окончательное решение должно оставаться обратимым. Организации могут ограничить область применения, сохранить ручной путь и установить дату для пересмотра, вместо того чтобы рассматривать принятие как постоянное одобрение. Обратимость превращает неопределенность в управляемое состояние и даёт руководителям возможность реагировать, когда новые данные изменяют соотношение пользы и риска.
Значение Nvidia OpenShell будет определено после цикла объявлений. Долговременной мерой является то, улучшает ли доказательства, выдерживают ли контрольные меры давление и остаются ли вовлеченные организации готовыми объяснять решения, когда эффективность и ответственность тянут в разные стороны.
Темы: Nvidia OpenShell, Nvidia Sentry, безопасность агентов