Безопасность
«Сотни уязвимостей в месяц»: Google проверяет агентами ИИ каждое изменение кода
Google AI and Infrastructure team описала конвейер, встроенный прямо в жизненный цикл разработки: проверка каждого изменения кода агентами ИИ до коммита, локальные threat-модели на живых метаданных кодовой базы, агент-триажёр с точностью выше 92% и ответом меньше минуты, ночной пост-сабмит-проход и агент-починщик, который отправляет исправления на ревью человеку. По данным компании это не даёт сотням уязвимостей в месяц попасть в кодовую базу и продакшен.
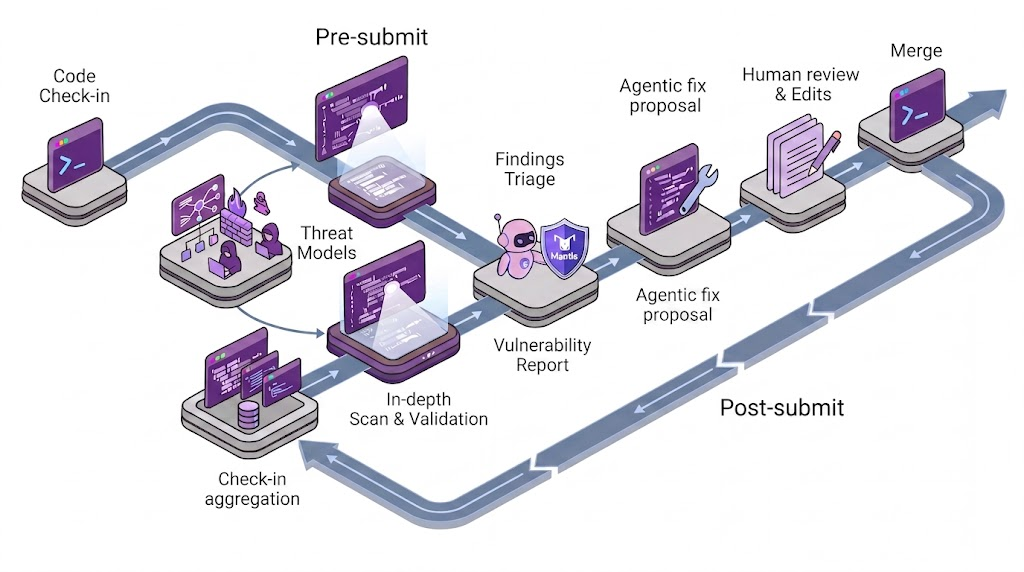
18 сентября 2026 года команда Google AI and Infrastructure рассказала, как защищает собственный код: проверка на уязвимости идёт непрерывно, на каждом изменении, а не разовыми большими сканами. Масштаб, который называет компания, — сотни миллионов строк кода, разворачиваемых на её инфраструктуре, и сотни уязвимостей в месяц, которые не доходят до кодовой базы и продакшена. Статью подписали Andrés Lagar-Cavilla (Distinguished Engineer, Google) и Parthasarathy Ranganathan (VP, Engineering Fellow).
Исходная посылка статьи — критика прежней модели: большие разовые сканы медленные, им не хватает контекста, и уязвимости часто находятся слишком поздно. Google предлагает обратный порядок — оценивать каждое предложенное изменение, причём сразу на всех слоях стека.
Проверка на входе, а не на выходе
Ключевой элемент схемы — пре-сабмит-сканирование: каждое изменение проверяется агентами ИИ в реальном времени. Проверка встроена в инструменты, которыми разработчики и так пользуются, поэтому безопасность становится рутинной операцией — такой же, как проверка правил или ревью читаемости.
Второй аргумент — экономия контекста: проверить одно изменение требует куда меньше контекста, чем один большой разовый скан, и именно поэтому эффективность проверки существенно растёт. Google добавляет и организационный эффект: когда threat-модели стали частью постоянного сканирования, разработчики чаще обновляют описания угроз и зависимости.
Локальные threat-модели вместо статичных документов
Для этой инициативы Google развила Mantis — свой harness ревью с открытым исходным кодом — и сопоставила security-агентов с набором локальных threat-моделей. Вместо статичных документов, живущих отдельно от кода, threat-модели опираются на живые метаданные кодовой базы.
Точность дополнительно повышает граф зависимостей по пакетам и библиотекам — агент-сканер использует его, чтобы расширять и уточнять контекст threat-модели. Результат, который приводит Google: локальные и точные данные threat-моделей дают резкий рост точности, и в отдельных случаях доля ложноположительных срабатываний падает до 3%.
Сам harness Google описывала отдельно 2 сентября 2026 года: он автоматизирует обнаружение, триаж, воспроизведение и патчинг уязвимостей и доступен всем как фреймворк с открытым исходным кодом. В основе — привычные агентные техники вроде агентов-критиков и агентов-ревьюеров плюс воспроизведение уязвимости в песочнице, которое заземляет результат. Отдельная деталь — иерархическое дерево security-сводок: оно сворачивает отдельные файлы в сводки по каталогам и по корню репозитория и, по данным Google, уменьшает расход токенов более чем на 85%, сохраняя структурный контекст больших репозиториев.
Код проекта лежит в официальном репозитории google/mantis под лицензией Apache-2.0. В README он описан как набор навыков и референсный harness на ADK для безопасной разработки в эпоху ИИ. Там же — предупреждение: модели недетерминированы, могут выдумывать находки и генерировать неверные патчи, поэтому каждую находку должен вручную проверить специалист по безопасности, прежде чем о ней сообщать. Отметим отдельно: harness тоже носит имя Mantis, как и это издание, но общего между проектами нет.
Двухступенчатая валидация: триаж-агент и ночной проход
Проверка на входе обязана отвечать быстро, иначе она мешает и разработчику, и агенту, который пишет код. Поэтому валидация двухступенчатая: сначала быстрый лёгкий скан проверяет свои находки через специализированного агента-триажёра. Этот агент программно разбирает структуру кода — парсинг абстрактного синтаксического дерева, обход графа вызовов и заранее проиндексированные доменные правила безопасности, — чтобы доказать, что уязвимый путь действительно достижим для атакующего. Точность такого агента Google оценивает выше 92%, а время работы — меньше минуты.
Второй слой защиты — пост-сабмит-скан в рамках ночных интеграционных тестов: он работает в непиковые часы и ищет уязвимости, которые могли появиться сразу в нескольких изменениях. Для сравнения Google приводит отраслевой фон: небрежность в ИИ-сканировании кода часто даёт выдуманные баги и слабую долю истинных срабатываний — ниже 7%. Собственные цифры компании — до 3% ложноположительных и более 92% точности у триажёра — относятся именно к этому конвейеру, а не к среднему по рынку.
Агент-починщик и четыре принципа
Найти уязвимости — половина задачи. Замыкает конвейер агент, который по результатам скана и сгенерированным доказательствам — фрагменту кода, показывающему, как уязвимость эксплуатируется, — самостоятельно строит точные исправления, согласованные с внутренними стандартами кодирования Google. Готовые правки он отправляет на ревью человеку в рамках исходного запроса на изменение, что сокращает время от обнаружения до устранения.
Четыре принципа, которые Google предлагает переносить в другие организации: держать системы раздельными — harness, правила и контекст для агентов разработки, сканирования и триажа не смешивать, а лёгкие ИИ-сканы дополнять детерминированной структурной валидацией; разумно использовать контекст; вкладываться в хороший harness; автоматизировать исправление.
Harness Mantis, по формулировке Google, теперь доступен как открытый исходный код. Сам конвейер работает на Google Cloud, Gemini Enterprise Agent Platform и моделях Gemini на TPU Trillium и Ironwood. Компания называет встраивание непрерывного сканирования в жизненный цикл разработки переломным моментом: предложения агентов широко применяются, и это не дало множеству уязвимостей попасть в кодовую базу.
Первоисточники
- Google Cloud Blog — «Changing the game: How Google uses agentic AI to secure hundreds of millions of lines of code», Andrés Lagar-Cavilla, Parthasarathy Ranganathan (18 сентября 2026)
- Google Cloud Blog — «Getting started with Mantis, our open-source bug finding-and-fixing harness», Nick Galloway, Yulong Zhang (2 сентября 2026)
- google/mantis — официальный репозиторий harness Mantis под лицензией Apache-2.0 (Google, GitHub)