Исследования
«10–39 раз быстрее прежних zkVM на той же машине»: Microsoft Research представила Magnetar
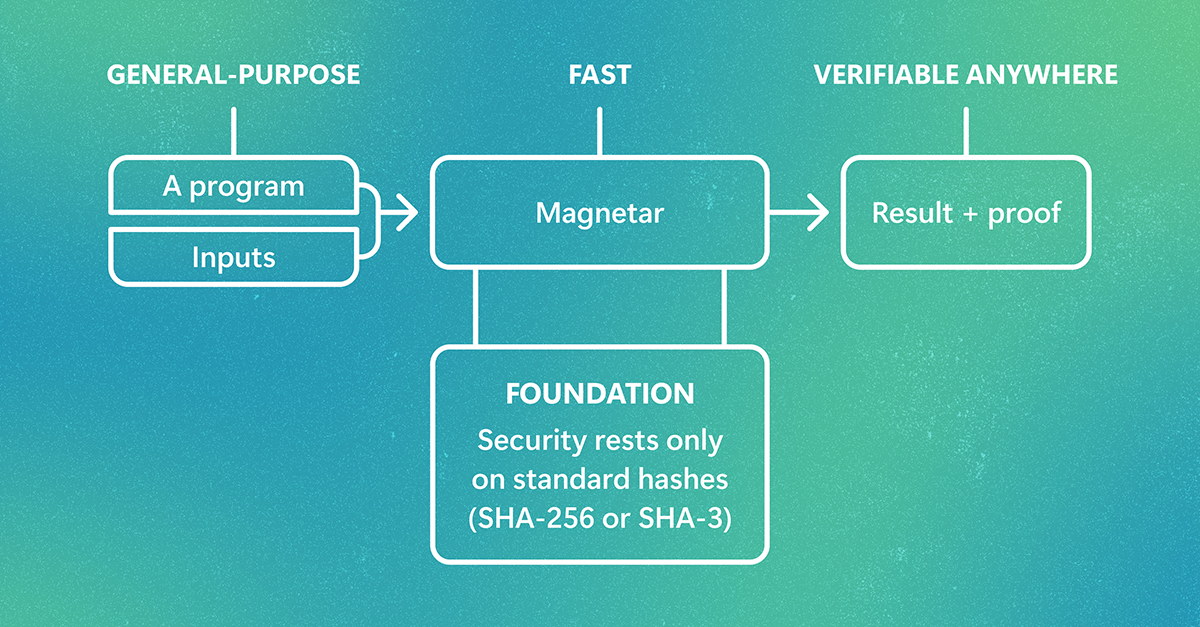
15 октября 2026 года Microsoft Research описала Magnetar — систему доказательств с нулевым разглашением, которая проверяет исполнение обычных программ, скомпилированных под открытую архитектуру RISC-V. По заявлению авторов, конструкция обходится без доверенной настройки, без эллиптических кривых и без специальных хеш-функций, а её безопасность опирается только на стандартные хеш-функции вида SHA-256 или SHA-3. На ноутбуке Magnetar доказывает от 7,2 до 8,7 млн инструкций процессора в секунду, а на 15 тестовых программах оказывается в среднем в 10–39 раз быстрее самых быстрых существующих zkVM на той же машине.
Что заявляет Microsoft Research
Доказательство с нулевым разглашением позволяет выполнить нагрузку и получить вместе с результатом короткий сертификат того, что программа действительно отработала правильно. Такой сертификат проверяется за миллисекунды — без повторного прогона программы, без доверия к тому, кто её выполнял, и без доступа к данным, на которых она работала. Microsoft Research предлагает считать это новым способом устанавливать корректность: результат проверяют не потому, кто его выдал, а потому, что вместе с ним предъявлено доказательство. Практические примеры в публикации приведены на уровне сценариев: агент с ИИ мог бы прикладывать доказательство того, что каждое его действие соответствовало выданной ему политике, а регулируемые финансовые организации — подтверждать корректную обработку транзакций, не раскрывая сами транзакции.
Magnetar — виртуальная машина с доказательствами, zkVM: она доказывает исполнение программ, скомпилированных под открытую архитектуру RISC-V, вместо ручного переписывания их в криптографическую схему. Разработчик пишет программу на Rust, Go или C, компилирует её как обычно, и Magnetar доказывает её как есть. Реализацию Ethereum Virtual Machine (EVM), написанную на Rust или Go, можно запустить внутри Magnetar и получить zkEVM — систему доказательства исполнения уже существующих смарт-контрактов. В технической статье это названо доказательством программ общего назначения: берётся обычный набор инструкций RV64I, а не фиксированное арифметическое описание одного вычисления.
Ускорение авторы измеряли на себе: Magnetar доказывает от 7,2 до 8,7 млн инструкций процессора в секунду на ноутбуке. На 15 тестовых программах — от криптографического хеширования до переводов токенов внутри небольшого интерпретатора EVM — система оказывается в среднем в 10–39 раз быстрее самых быстрых существующих zkVM на той же машине. На тесте с переводами токенов она названа более чем в 300 раз быстрее двух других систем. Оптимизированный вариант доказывает 9,5–12,8 млн циклов в секунду, что увеличивает каждый из этих множителей примерно в 1,3 раза, а доказательства проверяются примерно за 12 миллисекунд.
В самой технической статье условия замеров указаны подробнее: 120 бит доказуемой безопасности, 12 производительных ядер M4 Max MacBook Pro, исполнения объёмом в 2^22 циклов, доказательства размером около 600 КиБ и проверка за 11–13 миллисекунд. Там же названы системы сравнения: 24–66 раз быстрее SP1 Hypercube, 12–37 раз быстрее Jolt-Dory и 6–20 раз быстрее Jolt-Akita. Геометрические средние ускорения по этим трём системам составляют примерно 39, 18 и 9,6 раза, а доказательства Magnetar примерно в 4,6 раза меньше, чем у SP1 Hypercube.
Три задачи, которые решались одновременно
Авторы формулируют три препятствия, мешавших широкому применению доказательств исполнения: скорость получения доказательства, доступность для обычных программ без криптографической экспертизы и криптография, которой будут доверять и через десятки лет. Быстрое доказательство исторически требовало в миллионы раз больше вычислений, чем сам прогон программы. Самые быстрые системы, по признанию авторов, покупали скорость компромиссами в другом месте.
Отдельная проблема — общность: многие системы доказательств требуют вручную переписывать программу в виде схемы. Это фиксированное арифметическое описание ровно одного вычисления, работа на месяцы, где каждое изменение приложения означает новую схему. Сама трансляция при этом часто становится источником уязвимостей. Альтернатива общего назначения — доказывать исполнение обычного процессора, чтобы годилась любая скомпилированная программа, но до недавнего времени такая общность стоила очень дорого по скорости или по безопасности.
Третье препятствие — криптографическая основа: многие системы доказательств опираются на эллиптические кривые, которые сможет сломать достаточно мощный квантовый компьютер. Постквантовые системы доказательств уже существуют, но часть из них держится на решётках, а большинство — на новых криптографических функциях, придуманных для снижения стоимости доказательства. Эти функции не проходили десятилетий изучения, которым подверглась криптография сегодняшнего интернета, а некоторые опираются на недоказанные математические гипотезы о корректирующих кодах.
В технической статье Magnetar названа первой zkVM, которая одновременно удовлетворяет трём свойствам: доказательство программ общего назначения, постквантовая безопасность на хеш-функциях и эффективная рекурсия. Там же сказано, что даже прежние zkVM, которые принято описывать как хеш-ориентированные, опираются в ядре доказательства на эллиптические кривые или решётки, дают лишь около 100 бит безопасности либо стоят на непроверенном предположении о стойкости.
Почему ставка сделана на стандартные хеши
Схема Magnetar зависит от стандартной хеш-функции, например SHA-256 или SHA-3, — тех же примитивов, которые уже защищают системы организаций. Авторы подчёркивают, что не требуются ни эллиптические кривые, ни решётки, ни специальные хеш-функции, ни доверенная настройка, ни недоказанная гипотеза о корректирующих кодах. Хеш-функции названы самыми изученными примитивами криптографического набора. Именно на них основаны подписи со статичным состоянием на хешах, которые NIST стандартизировал как собственный консервативный постквантовый вариант.
У этого решения есть второй эффект: проверка доказательства Magnetar состоит в основном из вычисления стандартных хеш-функций и арифметики в бинарных полях. Это ровно те операции, которые Magnetar доказывает эффективно, поэтому проверка одного доказательства сама по себе является обычной нагрузкой для доказательства. Отсюда возможность доказывать вычисления любого размера: сначала по частям, затем объединяя части. Тем же приёмом авторы объясняют пригодность системы для долго живущих сервисов вроде реестра или блокчейна.
В технической статье прямо перечислено, чего в конструкции нет: алгебраических хеш-функций вида Poseidon или Poseidon2, эллиптических кривых, решёток и предположения о близости кодов Рида — Соломона. Это и есть заявленное отличие от прежних систем, которые называют хеш-ориентированными, но сохраняют в ядре криптографические допущения.
Контекст у этого выбора вполне практический: Microsoft ускорила сроки своей программы Quantum Safe Program и ставит целью перевод продуктов и сервисов на постквантовую криптографию к 2029 году. Для системы, которая должна оставаться надёжной через десятилетия, опора только на стандартные хеш-функции убирает из дорожной карты отдельную криптографическую миграцию.
Десять лет работы и то, чего в публикации нет
Magnetar описан как результат более чем десятилетней работы Microsoft Research над практичностью доказательств с нулевым разглашением. Ранние подходы годились только для малых программ: один позволял проверяющему убедиться в длинном вычислении через короткий диалог с доказывающим по протоколу sum-check, но работал лишь для вычислений с особой слоистой структурой. Второй давал очень маленькие доказательства почти для любых вычислений, но требовал одноразовой доверенной настройки с секретом, утечка которого позволила бы подделывать доказательства, и вдобавок был уязвим к квантовым компьютерам.
Переломной названа работа Spartan 2019 года: она вернула подход sum-check и сделала его пригодным для программ общего назначения без доверенной настройки. Возможность подставлять разные криптографические строительные блоки позже позволила построить систему только на хеш-функциях. Дальше, по описанию авторов, складывались отдельные части: Phalanx в 2021 году использовала повторяемость вроде одного и того же цикла инструкций на каждом шаге процессора и дала ускорение на порядок относительно Spartan. Описание процессора в Magnetar построено на этой идее.
Линия Nova, HyperNova, NeutronNova, Neo и SuperNeo показала, что ранняя остановка доказательства Spartan со сворачиванием частичных результатов делает практичным доказательство вычислений любого размера при заметно меньшей стоимости. Brakedown в 2021 году принёс быструю хеш-ориентированную схему обязательств и в связке со Spartan дал первый вариант, чья безопасность держится на стандартных хеш-функциях. Spice, Lasso, Nebula и затем Twist and Shout сделали недорогими операции с памятью, лежащие в основе процессора общего назначения, а Jolt показал, что их сочетание со Spartan позволяет эффективно доказывать исполнение процессора целиком.
Ранее в 2026 году Vega применила эту линию к цифровой идентичности, доказывая факты из государственного удостоверения менее чем за десятую секунды. Позже BinarySpartan перенесла Spartan в бинарные поля, где логика процессора и стандартные хеш-функции выражаются эффективно. Она опирается на Ligerito — схему обязательств в стиле Brakedown с заметно более короткими доказательствами — и на ring switching, упрощающий обязательства к векторам битов.
В публикации нет того, что читатель мог бы ожидать от разговора о готовом продукте: все цифры производительности получены авторами на своих нагрузках. Независимых замеров и воспроизведения сторонними командами в тексте нет, о доступности в виде продукта, об открытом коде и о цене не сказано. Два конкурента, отставание которых на тесте переводов токенов названо более чем 300-кратным, по именам в блоге не названы. Материал подписан Srinath Setty, старшим главным исследователем и менеджером Microsoft Research, и описывает систему и её свойства, а не объявляет о выпуске продукта или услуги.
Первоисточники
- Microsoft Research — «Proof-based general-purpose computing with Magnetar» (15 октября 2026)
- Microsoft Research — «Magnetar: High-speed post-quantum RV64 zkVM from standard hashes», техническая статья (октябрь 2026)
- Microsoft Security — «Microsoft advances quantum-safe security as the risk timeline shifts» (30 июня 2026)