Бизнес
«Доступ из вашего рабочего инструмента»: HEMA собрала HAL на Amazon Bedrock AgentCore и открыла его через MCP
23 сентября 2026 года AWS и HEMA рассказали, как нидерландский ритейлер со столетней историей и более чем 750 магазинами заменил обход трёх-четырёх порталов ответом за секунды: слой знаний HAL на Amazon Bedrock AgentCore отдаёт документацию, спецификации OpenAPI, Kafka-топики с Avro-схемами и каталог сервисов через MCP, а внешний контур аутентифицируется в Microsoft Entra ID без AWS-ключей на клиенте.
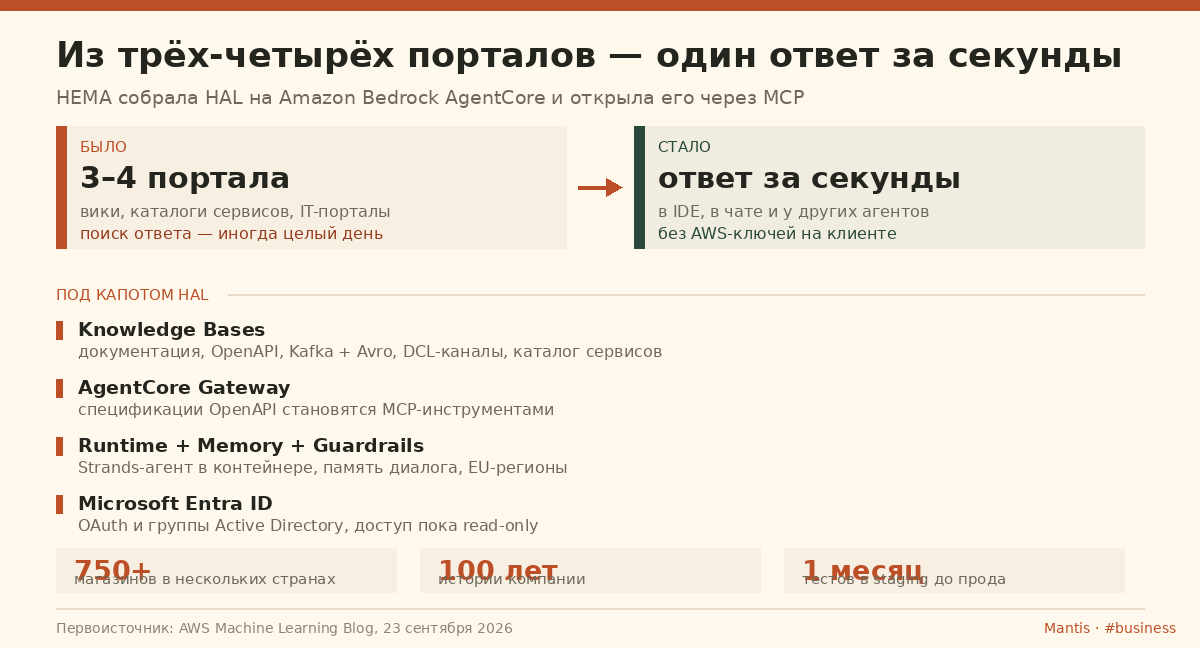
Портал-хопинг и два слоя знаний
Инженеры HEMA искали ответ, переходя между несвязанными вики, каталогами сервисов и IT-порталами. Чтобы превратить это трение в мгновенные ответы, нидерландский ритейлер со столетней историей построил слой знаний на Amazon Bedrock AgentCore. У компании больше 750 магазинов в нескольких странах, а её технологическую организацию составляют инженеры, продакт-овнеры и бизнес-аналитики.
Проблема разложилась на два слоя. Первый слой — структурированные знания об инфраструктуре — оказался в хорошем состоянии: годами HEMA вела каталог сервисов, который описывает, какие команды владеют какими сервисами, какие API эти сервисы открывают и как они связаны с бизнес-возможностями.
Второй слой и стал разрывом. Знать, что существует, — не то же самое, что знать, как что-то сделать: «Как запросить доступ к API? Как завести новую группу? Каково наше правило для X?». У таких процедурных вопросов не было единого дома, и пока команды были маленькими, работала неформальная модель «просто спроси у соседа». По мере роста и найма новых инженеров она перестала масштабироваться, а письменной документации, на которую можно опереться, почти не было.
Результатом стали медленный онбординг, разные ответы в зависимости от того, куда человек посмотрел, и постоянное переключение контекста. Ответ, который раньше требовал обхода трёх-четырёх порталов и иногда целого дня, теперь приходит за секунды — прямо из среды разработки или окна чата.
Две цели: HAL и MCP
Решение определили две цели, и они точно легли на две технологии. Первая относится к HAL — внутреннему AI-ассистенту HEMA: собрать разрозненные знания в один управляемый источник истины. Вторая — к Model Context Protocol (MCP): доставить эти знания туда, где люди уже работают, вместо того чтобы заставлять их идти ещё на один портал.
MCP — открытый стандарт для подключения AI-приложений к внешним системам. Для HEMA это стандартизованный интерфейс между AI-клиентами и возможностями бэкенда: вместо отдельной интеграции под каждый источник знаний и её переписывания под каждое клиентское приложение каждый источник открывается как MCP-инструмент ровно один раз.
Совместимые с MCP клиенты — веб-чат HAL, Kiro, Claude и другие агенты — затем используют одни и те же инструменты без кастомной работы. Именно это делает «доступ из вашего рабочего инструмента» практикой, а не инженерным проектом под каждый инструмент.
Что дал Amazon Bedrock AgentCore
AgentCore — платформа для сборки, подключения и оптимизации агентов в масштабе, с любым фреймворком и моделью. Для HEMA она означала, что HAL можно построить, не поднимая и не эксплуатируя собственные MCP-серверы.
Gateway превращает спецификации OpenAPI и функции AWS Lambda в MCP-инструменты напрямую — кастомный код MCP-сервера писать и запускать не нужно. Identity отвечает за идентичность: управляемая входящая аутентификация по JSON Web Token (JWT) и управляемая исходящая OAuth2 с хранилищем токенов для внутренних API. Runtime размещает внутренний агент как контейнер, а Memory и Guardrails дают память диалога и фильтрацию контента.
Сам агент собран на Amazon Strands как контейнер под Linux/ARM64 и размещён в AgentCore runtime вместе с памятью AgentCore и Amazon Bedrock Guardrails уровня Standard, с кросс-региональным инференсом в ЕС для поддержки нидерландского языка.
AgentCore адресует именно ту связку, где агенту в одном ходе нужно вызвать MCP-сервер, базу знаний, внутренний API и Lambda-функцию, и каждое соединение должно знать, кто вызывает и разрешено ли ему это. Платформа берёт аутентификацию и контроль доступа на себя, чтобы команда занималась логикой агента, а не тем, как он получает разрешение.
Два пути к знаниям
Агент добирается до знаний двумя разными путями. Первый — локальные инструменты напрямую к базам знаний: инструменты семантического поиска реализованы как локальные инструменты Strands и вызывают Amazon Bedrock Retrieve API прямо, без шлюза между ними; это основной путь «ответ из базы знаний».
Второй — MCP к AgentCore Gateway для живых данных. За полными спецификациями OpenAPI, поиском по каталогу сервисов и запросами о людях и командах агент идёт по MCP к своему Gateway, аутентифицированному через AWS Identity and Access Management (IAM) SigV4.
В базах знаний на Amazon Bedrock Knowledge Bases лежат IT- и how-to-документация, спецификации API/OpenAPI, Kafka-топики потоковой передачи событий вместе с их Avro-схемами, каналы обмена данными Data Consolidation Layer (DCL) и каталог сервисов — люди, команды, сервисы и API.
Качество поиска улучшено реранкингом Amazon Bedrock на семантических запросах и фильтрацией по метаданным team_id, а механизм fetch_full_document подтягивает документ целиком, когда одного фрагмента не хватает.
Entra ID вместо IAM: доступ для бизнес-пользователей
Чтобы бизнес-пользователи получили те же знания и инструменты, не получая AWS-ключей, понадобился второй AgentCore Gateway — аутентифицированный уже через Microsoft Entra ID, а не IAM.
Причина в ограничении: AgentCore Gateway поддерживает только один тип входящей аутентификации, поэтому второй шлюз делит с первым лишь базы знаний в режиме read-only и не делит код. Такой внешний контур может развиваться или падать независимо от внутреннего агента.
Самое интересное место — аутентификация и Dynamic Client Registration (DCR). MCP-клиенты ожидают DCR, но Entra ID ведёт себя иначе, поэтому перед шлюзом поставлен прокси авторизации MCP: HTTP API Amazon API Gateway v2 на одной Lambda, который отдаёт документы OAuth-обнаружения, переписывает scope, убирает устаревший параметр resource, отвергаемый Entra v2.0, добавляет response_mode=query и проксирует /mcp с bearer-токеном.
DCR при этом эмулирован, а не настоящий: заглушка /register возвращает фиксированный, заранее выданный client ID.
Для конечного пользователя настройка сводится к URL прокси и пустому списку oauthScopes — без AWS-ключей, с входом в браузере при первом подключении и автоматическим обновлением токена дальше. Идентичность опирается на OAuth Entra ID и существующие группы Active Directory, а доступ сегодня только на чтение.
Как проверяли и что дальше
Перед запуском HEMA развернула HAL в staging-окружении и открыла его инженерам и бизнес-пользователям для ручного тестирования в течение месяца. Это позволило проверить качество ответов, пробелы в покрытии и повседневную удобность до перевода решения в продакшн для более широкого внедрения.
Сегодня разработчики используют полную техническую поверхность — документацию, спецификации API, Kafka-топики и схемы, каталог сервисов и каналы DCL — прямо из Kiro и чата, а продакт-овнеры и бизнес-аналитики опираются на HAL в вопросах документации, how-to и процессов. То, что начиналось как инструмент для разработчиков, уже стало ассистентом для разных ролей.
Следующий шаг — превратить HAL из слоя знаний, работающего только на чтение, в слой действий. Флагманский пример — выделение нового аккаунта AWS: сегодня разработчик идёт за этим на отдельный портал, а в будущем сделает тот же запрос прямо из чата, Kiro, Claude или другого агента.